Wordpresscan - WPScan reescritos en Python + algunas ideas WPSeku


No hay texto alternativo automático disponible.

Wordpresscan - WPScan reescritos en Python + algunas ideas WPSeku

Un simple Wordpress escáner escrito en Python basa en el trabajo de WPScan (versión de Ruby)

instalacion de dependencias:

pip install requests
pip install tornado

instalar:

git clone https://github.com/swisskyrepo/Wordpresscan.git
cd Wordpresscan

actualizacio de base de datos:

python main.py -u "http://localhost/wordpress" --update --random-agent

-u : Url of the WordPress
--update : Update the wpscan database
--aggressive : Launch an aggressive version to scan for plugins/themes
--random-agent : Use a random user-agent for this session

Fuzz:

python main.py -u "http://127.0.0.1/wordpress/" --fuzz

[i] Enumerating components from aggressive fuzzing ...
[i] File: http://127.0.0.1/wordpress/license.txt - found
[i] File: http://127.0.0.1/wordpress/readme.html - found
[i] File: http://127.0.0.1/wordpress/wp-admin/admin-footer.php - found
[i] File: http://127.0.0.1/wordpress/wp-admin/css/ - found
[i] File: http://127.0.0.1/wordpress/wp-admin/admin-ajax.php - found
[i] File: http://127.0.0.1/wordpress/wp-activate.php - found
--fuzz : Will fuzz the website in order to detect as much file, themes and plugins as possible

Descarga: https://github.com/swisskyrepo/Wordpresscan

RedSnarf - Un Pen-Testing / Herramienta Teaming Para entornos Windows

No hay texto alternativo automático disponible.


RedSnarf - Un Pen-Testing / Herramienta Teaming Para entornos Windows
RedSnarf es una herramienta de pruebas de intrusión / rojo-trabajo en equipo por Ed Williams para recuperar los hash y credenciales de estaciones de trabajo Windows, servidores y controladores de dominio mediante OpSec técnicas seguras.
RedSnarf funcionalidad incluye:
La recuperación de los hashes locales SAM
Enumeración de usuario / s que se ejecuta con privilegios elevados del sistema y su correspondiente contraseña secretos LSA;
La recuperación de MS almacena en caché las credenciales;
Pase-la-hash;
identificar rápidamente las combinaciones de nombre de usuario / contraseña débil y de adivinar (por defecto de administrador / Password01);
La capacidad de recuperar los hash en una amplia gama;
pulverización Hash - Credsfile aceptará una mezcla de pwdump, fgdump y nombre de usuario de texto plano y contraseña separadas por un espacio;
Lsass volcado fuera de línea para el análisis con Mimikatz;
Vertimiento de dominio hashes controlador utilizando Ntdsutil y recuperación de NTDS.dit para el análisis local;
Vertimiento de dominio hashes controlador utilizando el método drsuapi;
La recuperación de la carpeta Scripts y políticas desde un controlador de dominio y el análisis 'password' y 'administrador';
Capacidad para descifrar hashes cPassword;
Capacidad de iniciar una cáscara en una máquina remota;
La capacidad de limpiar los registros de eventos (aplicaciones, seguridad, configuración o del sistema); (Sólo versión interna)
Los resultados se guardan en una base por el huésped para su análisis.
Activar / Desactivar el RDP en una máquina remota.
Cambiar el puerto RDP 3389 a 443 en una máquina remota.
Activar / Desactivar NLA en una máquina remota.
Encuentra el que los usuarios se registran en las máquinas remotas.
Pantalla de puerta trasera de sesión de Windows
Activar / desactivar el UAC en una máquina remota.
Stealth mimikatz añadió.
El análisis de los hashes de dominio
Capacidad para determinar qué cuentas se activa / desactiva
Tomar una captura de pantalla de un remoto conectado en el escritorio de usuarios activos Registro remoto conectado en el escritorio de usuarios activos
Descifrar de Windows cPassword
WinSCP descifrar la contraseña
Obtener usuario de SPN
Recuperar WIFI contraseñas de máquinas remotas
Requisitos:
Impacket v0.9.16-dev - https://github.com/CoreSecurity/impacket.git
CredDump7 - https://github.com/Neohapsis/creddump7
Lsass recuperación utilizando procdump - https://technet.microsoft. com / es-es / sysinternals / dd996900.aspx
netaddr (0.7.12) - pip instalar netaddr
termcolor (1.1.0) - pip instalar termcolor
iconv - utilizar con análisis de información Mimikatz localmente

CouchPotato: Herramienta de Hacking CIA para espiar en forma remota

CouchPotato: Herramienta de Hacking CIA para espiar en forma remota flujos de vídeo en tiempo real
Después de revelar las estrategias de la CIA para secuestrar y manipular cámaras web y micrófonos para corromper o borrar grabaciones, WikiLeaks ha publicado ahora otra fuga Bóveda 7 , que revela la capacidad de la CIA para espiar a los flujos de vídeo de forma remota en tiempo real.
Apodado ' CouchPotato ,' documento filtrado de la CIA detalla cómo los agentes de la CIA utilizan una herramienta de control remoto para sigiloso flujos de vídeo RTSP / H.264 cobro revertido.
Real Time Streaming Protocol, o RTSP, es un protocolo de control de red diseñado para su uso en sistemas de entretenimiento y comunicación para el control de streaming de los servidores de medios.
CouchPotato da CIA hackers capacidad de "recoger ya sea la corriente como un archivo de vídeo (AVI) o la captura de imágenes fijas (JPG) de las tramas de la corriente que son de cambio significativo desde un marco previamente capturado," un manual de la CIA filtró lee.
La herramienta utiliza FFmpeg para el vídeo y la imagen de codificación y decodificación y la conectividad Real Time Streaming Protocol.
La herramienta CouchPotato trabaja sigilosamente sin dejar ninguna evidencia sobre los sistemas de destino, ya que ha sido diseñado para soportar ICE v3 "Fire and Collect" cargador , que es una ejecución en memoria de código (ICE), técnica que ejecuta código malicioso sin el código del módulo escrito en el disco.
Sin embargo, ni Wikileaks ni la guía del usuario se filtró detalla cómo la agencia penetra en los sistemas de destino en primer lugar, pero desde la publicación se ha filtrado previamente muchos CIA de malware, exploits y herramientas de hacking para entrar en una red, la agencia podría haber estado utilizando CouchPotato en combinación con otras herramientas.

El Exploit Kit de Desarrollo (Exploit Development Kit)


El Exploit Kit de DesarrolloLa imagen puede contener: texto (Exploit Development Kit)
l0l un kit de desarrollo de explotar. con C ++ lenguaje de script. Sin embargo, se están desarrollando. A continuación, se publicará la versión beta. Estado
Instalacion:
- Requirements : g++ and Python.
$ make
or, l0l.cpp compile the file..
Exp:
$ g++ -o l0l l0l.cpp
Run:
$ ./l0l
- Have fun 
Shellcodes: 5
Inyectores: 0
Codificadores: 0
Puertas traseras: 6

La imagen puede contener: cielo

No hay texto alternativo automático disponible.


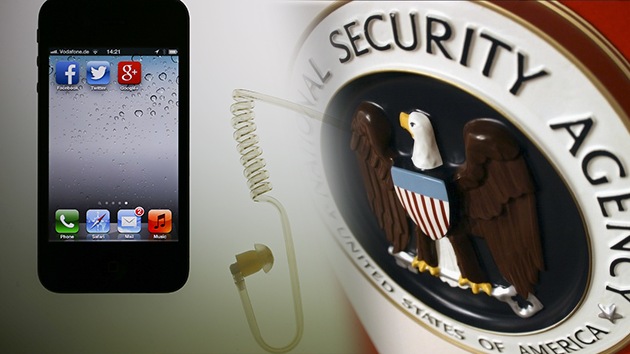
hackea' la NSA cualquier teléfono celular del mundo

Así 'hackea' la NSA cualquier teléfono celular del mundo


Edward Snowden ha revelado que la NSA espía a centenares de compañías y organizaciones internacionales, incluso aliadas con EE.UU. a través de los teléfonos móviles, para encontrar los puntos débiles de la seguridad de las tecnologías celulares, informa el portal de noticias The Intercept.

El proyecto, bautizado como 'AURORAGOLD', no solo consiste en espiar celulares, sino también en introducir 'defectos' en sus sistemas de comunicación, lo que la NSA podría aprovechar posteriormente, y, al mismo tiempo, puede contribuir al aumento de la actividad criminal de los 'hackers'.  

La operación está siendo llevada a cabo por dos unidades del departamento de vigilancia de la NSA cuya existencia no ha sido revelada: 'The Wireless Portfolio Management Office', que  define y lleva a cabo la estrategia de la NSA de explotar la comunicación inalámbrica, y 'Target Technology Trends Center', que controla el desarrollo de las nuevas tecnologías para asegurar que la NSA no quede retrasada en materia de innovación y ello pueda impedir la vigilancia. El lema de las organizaciones es 'Predecir-Planear-Prevenir’.  

"La operación resulta estar dirigida para garantizar el acceso de la NSA a cualquier teléfono celular en el mundo", lamenta  Snowden.  
   
Según documentos de mayo de 2012, la Agencia ha recogido más del 70% de la información técnica de redes de telefonía móvil de todo el mundo. Entre las víctimas previstas del proyecto figuran compañías tan grandes y poderosas como Microsoft, Facebook, AT&T y Cisco.

https://actualidad.rt.com

hackeo a portal de Cámara de Diputados Rep.Dom

Hackean la página web de la Cámara de Diputados

Resultado de imagen para hackea camaradediputados.gov.do

www.camaradediputados.gob.do/

SANTO DOMINGO.-  El portal web de la Cámara de Diputados  fue hackeado  en la mañana de este domingo.
De acuerdo a Danilsa Vargas, encargada de la Direcciòn de prensa de la Cámara de Diputados, el Dirección  de Tecnología detectó el hackeo a alrededor de las 10:30 de la mañana, sin embargo, dijo que  el mismo no duró mucho tiempo.
Explicó que el hackeo solo fue en la portada de la página y que toda la información está protegida y salvada.
Indicó que el portal está fuera de circulación porque están trabajando con el servidor para restablecerlo. Atribuyó el hackeo al grupo Anonymus.
Más tarde, mediante un comunicado de prensa, la Cámara de Diputados  informó que de inmediato se le dio parte a la Policía Nacional y a la Dirección Nacional de Investigaciones (DNI), que  hacen las investigaciones de lugar, para determinar de dónde provino el ataque.
En ese sentido, dijo que las investigaciones están a cargo del coronel Licurgo Yunes, Comandante del Departamento de Delitos Criminales y Alta Tecnología (DICAT).
Así mismo, aclaró que ninguna de las informaciones y archivos alojados en el portal fueron afectados, ya que están bien protegidos.
Terminados las investigaciones el servidor será restablecido.

https://www.facebook.com/SonickBlue0/

Crear mi propio pishing para facebook con Dominio [FREE]
==============
http://racp-pl.blogspot.pe/…/crear-mi-propio-pishing-para-f…
Crear mi propio pishing para facebook con Dominio [FREE] Bueno pues gente desde hace tiempo que no entro a publicar , debido a varios f...
RACP-PL.BLOGSPOT.COM
Me gustaMostrar más reacciones
Comentar
Comentarios